-
가격: $0.08518 -0.7184%
-
시장가치: 13.31B 0.4755%
-
회전율 (24h): 384.54M 0%
-
권세: 0.4755% 0.4755%
-
가격: $0.08518 -0.7184%

해커가 Evilginx를 사용하여 MFA를 우회하는 방법: 라이브 AiTM 공격 및 토큰 보호 방어
풀어 주다: 2026/10/10 12:36 읽다: 0
원저자:InfraPulse-Sub
원본 소스:https://www.youtube.com/embed/lziZmOvz91c
Multi-Factor Authentication이 활성화된 경우에도 공격자는 Evilginx와 같은 AiTM(Adversary-in-the-Middle) 역방향 프록시를 사용하여 5초 이내에 Microsoft 365를 손상시킬 수 있습니다. 이 심층적인 기술 마스터 클래스에서는 Evilginx가 피해자와 Microsoft Entra ID 간의 트래픽을 프록시하여 세션 쿠키와 PRT(기본 새로 고침 토큰)를 훔치는 방법을 알아보고 토큰 보호, FIDO2 패스키 및 CAE(연속 액세스 평가)를 배포하는 방법을 알아봅니다. 일상적인 엔터프라이즈 인프라 청사진을 보려면 InfraPulse를 구독하세요! #사이버 보안 #Evilginx #AiTM #피싱 #Microsoft365 #조건부 액세스 #ZeroTrust #SysAdmin #InfraPulse
최근 뉴스
더>>-
 爽劇速看
2026-10-11 18:43
-
 好戏短剧社dramaclub
2026-10-11 18:43
-
 好戏短剧社dramaclub
2026-10-11 18:43
-
 卿卿有戏
2026-10-11 18:43
-
 叮咚好劇場
2026-10-11 18:43
-
 佳人一笑剧场
2026-10-11 17:57
-
 Heniaxi yakushi
2026-10-11 17:57
-
 MEONGAMING
2026-10-11 17:57
-
 DW News
2026-10-11 17:57
주요 주제
-
- Dogecoin 고래 활동
- 포괄적인 분석을 통해 Dogecoin 고래 활동에 대한 최신 통찰력을 얻으십시오. Dogecoin 시장에서 이러한 고래의 추세, 패턴 및 영향을 알아보세요. 우리의 전문가 분석을 통해 정보를 얻고 암호화폐 여정에서 앞서 나가십시오.
-
- 도지코인 채굴
- Dogecoin 채굴은 Dogecoin 블록체인에 새로운 거래 블록을 추가하는 프로세스입니다. 광부들은 그들의 작업에 대해 새로운 Dogecoin으로 보상을 받습니다. 이 주제에서는 Dogecoin 채굴 방법, 최고의 채굴 하드웨어 및 소프트웨어, Dogecoin 채굴의 수익성 등 Dogecoin 채굴과 관련된 기사를 제공합니다.
-
- 스페이스엑스 우주선 발사
- 이 주제에서는 발사 날짜, 임무 세부 정보 및 발사 상태를 포함하여 SpaceX Starship 발사와 관련된 기사를 제공합니다. 이 유익하고 포괄적인 리소스를 통해 최신 SpaceX Starship 출시에 대한 최신 정보를 받아보세요.
-
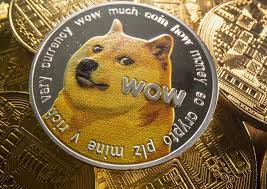
- 밈의 왕: Dogecoin
- 이 주제에서는 "The King of Memes: Dogecoin"을 포함하여 가장 인기 있는 밈과 관련된 기사를 제공합니다. Memecoin은 암호화폐 공간에서 지배적인 플레이어가 되었습니다. 이러한 디지털 자산은 다양한 이유로 인기가 있습니다. 그들은 블록체인의 가장 혁신적인 측면을 주도합니다.
주요 기사
더>>- 1 Arctic Pablo Coin (APC) : 지구의 미스터리를 밝혀 내고, 한 번에 한 번의 사전 판매
- 2 2025 년 Dogecoin, Pepe 및 Shiba Inu의 새로운 최고점이지만이 암호화는 10,000% 이익으로 쇼를 훔칠 수 있습니다.
- 3 Meme Coin Doge Uprising (DUP)은 도널드 트럼프 대통령이 암호화 전략 보호 구역을 발표 한 후 100 배나
- 4 Dogecoin (Doge) 가격 예측 : Meme Coin이 2025 년 말까지 10 달러를 기록 할 수 있습니까?
- 5 Cardano의 Charles Hoskinson은 Bitcoin과 Dogecoin에 대해 주목할만한 언급을했습니다.
- 6 클라우드 마이닝 열풍 : 비트 코인, 도구 코인 및 수동 암호화 소득에 대한 퀘스트
- 7 Grayscale, Dogecoin 및 ETF 데뷔: Meme 코인의 새로운 시대?
- 8 Rexas Finance (RXS)는 2025 년까지 10 배가 급증 할 수 있으며 Pepe (Pepe)를 능가했습니다.
- 9 Doge에서 3 천만 달러를 벌어 들인 비트 코인 트레이더는이 $ 0.0000002 AI 토큰에 대해 6,000% 급증을 예측합니다 - 80% 보너스 토큰 받기
- 10 Dogecoin (Doge) 가격 예측 : Meme Coin은 사전 halving 최고점 위에 닫히면서 $ 0.27로 집회 할 수 있습니다.
통화 선택

US Dollar
USD

Chinese Yuan
CNY

Japanese Yen
JPY
South Korean Won
KRW

New Taiwan Dollar
TWD

Canadian Dollar
CAD

Euro
EUR

Pound Sterling
GBP

Danish Krone
DKK

Hong Kong Dollar
HKD

Australian Dollar
AUD

Brazilian Real
BRL

Swiss Franc
CHF

Chilean Peso
CLP

Czech Koruna KČ
CZK

Singapore Dollar
SGD
Indian Rupee
INR
Saudi Riyal
SAR
Vietnamese Dong
VND

Thai Baht
THB
통화 선택
-
US Dollar
USD-$

-
Chinese Yuan
CNY-¥
-
Japanese Yen
JPY-¥
-
South Korean Won
KRW -₩
-
New Taiwan Dollar
TWD-NT$
-
Canadian Dollar
CAD-$
-
Euro
EUR - €
-
Pound Sterling
GBP-£
-
Danish Krone
DKK-KR
-
Hong Kong Dollar
HKD- $
-
Australian Dollar
AUD-$
-
Brazilian Real
BRL -R$
-
Swiss Franc
CHF -FR
-
Chilean Peso
CLP-$
-
Czech Koruna KČ
CZK -KČ
-
Singapore Dollar
SGD-S$
-
Indian Rupee
INR -₹
-
Saudi Riyal
SAR -SAR
-
Vietnamese Dong
VND-₫
-
Thai Baht
THB -฿