-
Preis: $0.08737 -2.2605%
-
Marktwert: 13.63B 0.4901%
-
Umsatz (24h): 998.32M 0%
-
Dominanz: 0.4901% 0.4901%
-
Preis: $0.08737 -2.2605%

Ihr KI-Agent befolgt jede Regel. Dann erreicht es 95 %
freigeben: 2026/08/21 01:05 lesen: 0
Ursprünglicher Autor:Beo Beo
Originalquelle:https://www.youtube.com/embed/0ts3Lz-YkY4
Nie wieder bearbeiten: https://zonixmotion.online Zonix 16-9-Version: https://zonix169.online VOX Style Video Maker: https://voxera.work 1-Personen-Geschäft: https://synaxos.space Besitzen Sie ein KI-Team: https://eliasagent.store Ihr leitender Programmierer: https://eliascode.store --- Mechanismen zur Verschlechterung und Komprimierung von Kontextfenstern in KI-Coding-Agenten Lange Kontext-Agentensitzungen basieren auf dem automatischen Speicher Komprimierung – Zusammenfassung von Konversationsverläufen, wenn die Nutzung nahezu die Kapazitätsgrenze erreicht (normalerweise etwa 95 % des Kontextfensters). Allerdings wandelt die Kontextkomprimierung explizite anfängliche Einschränkungen in Zusammenfassungen auf hoher Ebene um, was die Regelverletzungsraten und Ausführungsfehler erheblich erhöht. Empirische Studien zeigen, dass die Kontextverschlechterung nicht durch den Verlust von Fakten, sondern durch eine Fehllokalisierung des Ausführungszustands verursacht wird – wobei ein Agent seine genaue operative Position innerhalb einer mehrstufigen Aufgabe verliert. --- Die Leistungskosten der Kontexterweiterung Große Kontextfenster stellen bei allen Modellen besondere Herausforderungen an die Zuverlässigkeit dar: • Constraint Erosion (ConstraintRot): In Agenten-Workflows mit langer Laufzeit gehen explizite Verbote, die in Runde eins festgelegt wurden, während der Komprimierung häufig verloren oder werden aufgeweicht, was dazu führt, dass Agenten zuvor eingeschränkte Aktionen ausführen. • Aufmerksamkeitsabfall im großen Maßstab: Benchmarks zur Bewertung von Modellen mit langem Kontext zeigen erhebliche Leistungseinbußen, lange bevor die angekündigten Kontextgrenzen erreicht werden. Bei Modellen kommt es häufig zu nichtlinearen Genauigkeitseinbußen, sobald der Kontext 32.000 Token überschreitet, unabhängig von der nominalen Maximalkapazität. • Fehllokalisierung des Ausführungsstatus: Fehler nach der Komprimierung sind in erster Linie darauf zurückzuführen, dass ein Agent den Überblick über abgeschlossene und ausstehende Unteraufgaben verliert, was zu redundanten Dateiuntersuchungen, blockierten Toolaufrufen und Zustandswiederherstellungsschleifen führt. --- Optimierung von Agentensitzungen mit langem Kontext Um die Betriebskonsistenz über längere Agentensitzungen hinweg aufrechtzuerhalten, implementieren Produktionsarchitekturen spezifische Kontextverwaltungsstrategien: • Systemeinschränkungen anheften: Fügen Sie nach jedem Komprimierungsereignis Kernsicherheitsregeln, Dateigrenzen und Betriebseinschränkungen erneut ein, anstatt zuzulassen, dass sie in generischen Zusammenfassungstext zusammenfallen. • Externalisierung des Zwischenstatus: Verlagern Sie umfangreiche Tool-Ausgaben, Dokumentlesevorgänge und Zwischenprotokolle in externe Dateispeicher oder dedizierte Speicherschnittstellen, anstatt sie im aktiven Eingabeaufforderungspuffer beizubehalten. • Task-Seam-Komprimierungspläne: Lösen Sie die manuelle Kontextkomprimierung an natürlichen Aufgabengrenzen aus (z. B. zwischen unterschiedlichen Funktionsimplementierungen), anstatt sich auf automatische Kontextschwellenwertauslöser während der Ausführung zu verlassen. --- Was als Nächstes zu tun ist: Überprüfen Sie die Sitzungsprotokolle Ihres Agenten, um die Häufigkeit der Kontextkomprimierung zu ermitteln. Gestalten Sie Agent-Workflows mit langer Laufzeit neu, um grundlegende Governance-Regeln nach jeder Kontextkomprimierungsphase automatisch einzufügen. --- Abonnieren Sie wöchentliche Analysen auf Codeebene, Schwachstellen-Post-Mortems, Datenbank-Sicherheitsaudits und unvoreingenommene Überprüfungen der Software-Infrastruktur. --- HAFTUNGSAUSSCHLUSS Dieses Video dient ausschließlich Bildungs-, Informations- und Forschungszwecken. OpenClaw ist ein Open-Source-Projekt, das KI-Agenten direkten Zugriff auf lokale Systemressourcen, Terminals, Messaging-Kanäle und externe APIs gewährt. Das Ausführen selbstgehosteter KI-Software mit erhöhten Berechtigungen birgt inhärente Sicherheitsrisiken, einschließlich möglicher Remote-Codeausführung, sofortiger Injektion und Offenlegung von Anmeldeinformationen. Überprüfen Sie immer die Community-Kenntnisse, führen Sie sensible Software in isolierten Umgebungen aus (z. B. dedizierte VMs oder Docker-Container), verwenden Sie Wegwerf-Anmeldeinformationen und konsultieren Sie offizielle Sicherheitsleitfäden, bevor Sie lokale Systemberechtigungen erteilen. Der Autor ist nicht verantwortlich für Sicherheitsvorfälle, Datenverluste oder Systemkompromisse, die sich aus der Verwendung oder dem Einsatz der in diesem Video besprochenen Tools ergeben. #AIAgents #ClaudeCode #LLM #SoftwareEngineering #DevOps #SystemDesign #ContextWindow #PromptEngineering #Python #MachineLearning
aktuelle Nachrichten
Mehr>>-
 Chan Wei Khjan
2026-09-21 04:03
-
 ICON TV - Polars
2026-09-21 04:03
-
 Roz Arai Ch.
2026-09-21 04:03
-
 Levi
2026-09-21 04:03
-
 Kripto Detayı
2026-09-21 04:03
-
 PI News World
2026-09-21 02:35
-
 Bitcoin·老墨
2026-09-21 01:57
-
 America Left Behind
2026-09-21 01:38
-
 Gerhard - Bitcoin Strategy
2026-09-21 01:38
Ausgewählte Themen
-
- Dogecoin-Wal-Aktivität
- Erhalten Sie mit unserer umfassenden Analyse die neuesten Erkenntnisse über die Aktivitäten der Dogecoin-Wale. Entdecken Sie Trends, Muster und die Auswirkungen dieser Wale auf den Dogecoin-Markt. Bleiben Sie mit unserer Expertenanalyse auf dem Laufenden und behalten Sie auf Ihrem Weg zur Kryptowährung die Nase vorn.
-
- Dogecoin-Mining
- Beim Dogecoin-Mining werden der Dogecoin-Blockchain neue Transaktionsblöcke hinzugefügt. Miner werden für ihre Arbeit mit neuen Dogecoins belohnt. Dieses Thema enthält Artikel zum Dogecoin-Mining, einschließlich der Anleitung zum Mining von Dogecoin, der besten Mining-Hardware und -Software und der Rentabilität des Dogecoin-Minings.
-
- Start des Spacex-Raumschiffs
- Dieses Thema enthält Artikel zu SpaceX-Raumschiffstarts, einschließlich Startdaten, Missionsdetails und Startstatus. Bleiben Sie mit dieser informativen und umfassenden Ressource über die neuesten Starts von SpaceX Starship auf dem Laufenden.
-
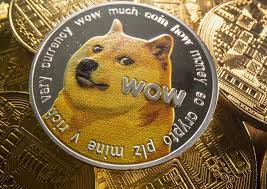
- König der Meme: Dogecoin
- Dieses Thema enthält Artikel zu den beliebtesten Memes, darunter „The King of Memes: Dogecoin“. Memecoin hat sich zu einem dominanten Akteur im Kryptoraum entwickelt. Diese digitalen Assets sind aus verschiedenen Gründen beliebt. Sie treiben die innovativsten Aspekte der Blockchain voran.
Ausgewählte Artikel
Mehr>>- 1 Arctic Pablo Coin (APC): Aufdeckung der Geheimnisse der Erde, einer Vorverkauf nach dem anderen
- 2 Neue Höhen für Dogecoin, Pepe und Shiba Inu im Jahr 2025, aber diese Krypto kann die Show mit 10.000% Gewinnen stehlen
- 3 Meme Coin Doge Uprising (DUP) könnte 100x, nachdem Präsident Donald Trump die Strategische Reserve von Crypto angekündigt hatte
- 4 Dogecoin (Doge) Preisvorhersage: Könnte Meme Coin bis Ende 2025 10 US -Dollar erreicht?
- 5 Cardanos Charles Hoskinson hat einige bemerkenswerte Bemerkungen zu Bitcoin und Dogecoin gemacht
- 6 Cloud Mining Craze: Bitcoin, Dogecoin und die Suche nach passivem Kryptoeinkommen
- 7 Grayscale, Dogecoin und das ETF-Debüt: Eine neue Ära für Meme-Coins?
- 8 Rexas Finance (RXS) könnte bis 2025 10x steigen und Pepe (Pepe) übertreffen
- 9 Bitcoin -Händler, der 30 Millionen US -Dollar für Doge verdiente
- 10 Dogecoin (DOGE) Preisvorhersage: Meme-Münze könnte sich auf 0,27 USD versammeln
Währung auswählen

US Dollar
USD

Chinese Yuan
CNY

Japanese Yen
JPY
South Korean Won
KRW

New Taiwan Dollar
TWD

Canadian Dollar
CAD

Euro
EUR

Pound Sterling
GBP

Danish Krone
DKK

Hong Kong Dollar
HKD

Australian Dollar
AUD

Brazilian Real
BRL

Swiss Franc
CHF

Chilean Peso
CLP

Czech Koruna KČ
CZK

Singapore Dollar
SGD
Indian Rupee
INR
Saudi Riyal
SAR
Vietnamese Dong
VND

Thai Baht
THB
Währung auswählen
-
US Dollar
USD-$

-
Chinese Yuan
CNY-¥
-
Japanese Yen
JPY-¥
-
South Korean Won
KRW -₩
-
New Taiwan Dollar
TWD-NT$
-
Canadian Dollar
CAD-$
-
Euro
EUR - €
-
Pound Sterling
GBP-£
-
Danish Krone
DKK-KR
-
Hong Kong Dollar
HKD- $
-
Australian Dollar
AUD-$
-
Brazilian Real
BRL -R$
-
Swiss Franc
CHF -FR
-
Chilean Peso
CLP-$
-
Czech Koruna KČ
CZK -KČ
-
Singapore Dollar
SGD-S$
-
Indian Rupee
INR -₹
-
Saudi Riyal
SAR -SAR
-
Vietnamese Dong
VND-₫
-
Thai Baht
THB -฿