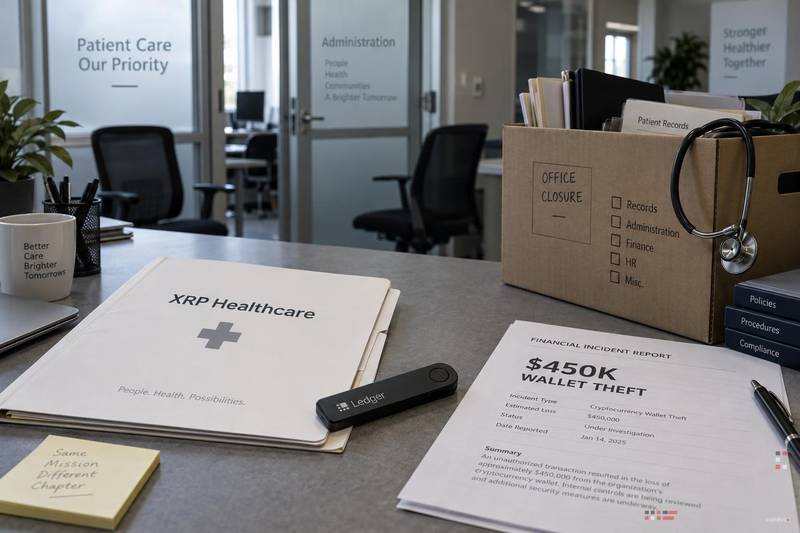
In a significant development shaking the XRP Ledger community, XRP Healthcare has announced it is winding down operations following a critical flaw in its wallet that resulted in the theft of approximately $450,000. The incident, which affected around 4,010 wallets, has temporarily suspended the project's digital services as security and recovery efforts are underway. This event serves as a stark reminder of the persistent threats of crypto-asset theft and the vulnerabilities that can plague even specialized digital wallets.
Dans le cadre d'un développement important qui secoue la communauté XRP Ledger, XRP Healthcare a annoncé la cessation de ses activités suite à une faille critique dans son portefeuille qui a entraîné le vol d'environ 450 000 $. L'incident, qui a touché environ 4 010 portefeuilles, a temporairement suspendu les services numériques du projet alors que les efforts de sécurité et de récupération sont en cours. Cet événement nous rappelle brutalement les menaces persistantes de vol de crypto-actifs et les vulnérabilités qui peuvent affecter même les portefeuilles numériques spécialisés.
XRP Healthcare Faces Fallout from Wallet Vulnerability
XRP Healthcare fait face aux conséquences de la vulnérabilité du portefeuille
The core of XRP Healthcare's troubles stems from a wallet flaw identified on September 3, 2026. A developer report detailed how a malformed input string into the `xrpl.Wallet.fromEntropy()` function led to a drastically reduced keyspace, making wallet keys susceptible to brute-force attacks. While the intended keyspace was an expansive 2^128, the flaw narrowed it down to roughly 2^46.05. This critical vulnerability, traced back to a code commit in June 2023 and present in the pre-incident release from July 2026, allowed malicious actors to drain an estimated $450,000 across thousands of wallets. The project has confirmed that all wallets generated by the application must be considered compromised, necessitating new key generation for affected users.
Le cœur des problèmes de XRP Healthcare provient d'une faille de portefeuille identifiée le 3 septembre 2026. Un rapport de développeur a détaillé comment une chaîne d'entrée mal formée dans la fonction « xrpl.Wallet.fromEntropy() » a conduit à un espace de clés considérablement réduit, rendant les clés de portefeuille sensibles aux attaques par force brute. Alors que l'espace de clés prévu était de 2 ^ 128, le défaut l'a réduit à environ 2 ^ 46,05. Cette vulnérabilité critique, attribuée à une validation de code en juin 2023 et présente dans la version précédant l'incident de juillet 2026, a permis à des acteurs malveillants de drainer environ 450 000 dollars sur des milliers de portefeuilles. Le projet a confirmé que tous les portefeuilles générés par l'application doivent être considérés comme compromis, ce qui nécessite une nouvelle génération de clés pour les utilisateurs concernés.
Broader Implications: A Wave of Crypto-Asset Theft
Implications plus larges : une vague de vols de crypto-actifs
The XRP Healthcare incident is not an isolated event, but rather part of a larger, concerning trend in cryptocurrency security. Security researchers recently uncovered a large-scale crypto wallet theft campaign involving 77 malicious Firefox browser extensions. These extensions, active since at least March 2026, employed sophisticated tactics to steal user credentials. Some mimicked legitimate wallet tools like OKX and Rabby Wallet, using subtle alterations like replacing 'O' with '0' in their names. Others acted as seemingly harmless sports score apps that hid malicious code, allowing attackers to remotely switch them into fake wallet pages. A particularly alarming method involved copying and modifying the code of real wallets, such as Rabby Wallet, to silently capture recovery phrases during the wallet setup process.
L’incident XRP Healthcare n’est pas un événement isolé, mais plutôt une partie d’une tendance plus large et préoccupante en matière de sécurité des crypto-monnaies. Des chercheurs en sécurité ont récemment découvert une campagne de vol de portefeuille cryptographique à grande échelle impliquant 77 extensions malveillantes du navigateur Firefox. Ces extensions, actives depuis au moins mars 2026, employaient des tactiques sophistiquées pour voler les informations d'identification des utilisateurs. Certains ont imité des outils de portefeuille légitimes comme OKX et Rabby Wallet, en utilisant des modifications subtiles comme le remplacement de « O » par « 0 » dans leurs noms. D’autres ont agi comme des applications de scores sportifs apparemment inoffensives cachant du code malveillant, permettant aux attaquants de les basculer à distance vers de fausses pages de portefeuille. Une méthode particulièrement alarmante consistait à copier et à modifier le code de vrais portefeuilles, tels que Rabby Wallet, pour capturer silencieusement les phrases de récupération pendant le processus de configuration du portefeuille.
Tactics and Deception in Digital Asset Theft
Tactiques et tromperies dans le vol d'actifs numériques
The methods used by these malicious extensions highlight the evolving nature of crypto-asset theft. Beyond outright scams, attackers are increasingly using social engineering and code manipulation. Some extensions leveraged remote loading via services like Supabase, enabling attackers to change the extension's functionality without requiring an update. Others directly intercepted sensitive information, like recovery phrases or saved passwords, before they could be properly encrypted or secured. These operations often shared common infrastructure or codes, like the `EQOx7EIPZSNi` label found across multiple extensions, pointing to a coordinated effort by a single group or a shared toolkit. While Mozilla has removed many of these extensions, the episode underscores the constant vigilance required from users.
Les méthodes utilisées par ces extensions malveillantes mettent en évidence la nature évolutive du vol de crypto-actifs. Au-delà des escroqueries pures et simples, les attaquants ont de plus en plus recours à l’ingénierie sociale et à la manipulation de code. Certaines extensions exploitaient le chargement à distance via des services comme Supabase, permettant aux attaquants de modifier les fonctionnalités de l'extension sans nécessiter de mise à jour. D'autres ont directement intercepté des informations sensibles, telles que des phrases de récupération ou des mots de passe enregistrés, avant qu'elles ne puissent être correctement chiffrées ou sécurisées. Ces opérations partageaient souvent une infrastructure ou des codes communs, comme l'étiquette « EQOx7EIPZSNi » trouvée sur plusieurs extensions, indiquant un effort coordonné par un seul groupe ou une boîte à outils partagée. Bien que Mozilla ait supprimé bon nombre de ces extensions, l'épisode souligne la vigilance constante requise de la part des utilisateurs.
Uncertainty for Affected Holders and Future Outlook
Incertitude pour les porteurs concernés et perspectives futures
For those affected by the XRP Healthcare wallet theft, a cloud of uncertainty remains. The full extent of fund recovery is unclear, and details regarding reimbursements or access to any remaining funds are still being finalized. The project's official statements confirm ongoing recovery efforts and a temporary suspension of services, but a precise shutdown schedule and verified instructions for holders are pending. This situation, coupled with factors like development costs, a prolonged bear market, and an unsuccessful public listing effort, contributed to the decision to wind down operations. While this project-level event does not implicate the broader XRP Ledger, it underscores the critical importance of rigorous security auditing and user education in the rapidly expanding digital asset ecosystem.
Pour les personnes touchées par le vol du portefeuille XRP Healthcare, un nuage d’incertitude demeure. L’ampleur totale du recouvrement des fonds n’est pas claire et les détails concernant les remboursements ou l’accès aux fonds restants sont encore en cours de finalisation. Les déclarations officielles du projet confirment la poursuite des efforts de rétablissement et une suspension temporaire des services, mais un calendrier d'arrêt précis et des instructions vérifiées pour les détenteurs sont en attente. Cette situation, associée à des facteurs tels que les coûts de développement, un marché baissier prolongé et un effort de cotation publique infructueux, a contribué à la décision de mettre fin aux activités. Bien que cet événement au niveau du projet n’implique pas le grand livre XRP, il souligne l’importance cruciale d’un audit de sécurité rigoureux et de l’éducation des utilisateurs dans l’écosystème des actifs numériques en expansion rapide.
So, while it's a tough break for XRP Healthcare and its users, let's all take a moment to double-check those wallet permissions and maybe, just maybe, consider a hardware wallet for your most precious digital treasures. Stay safe out there, crypto adventurers!
Ainsi, bien que ce soit une pause difficile pour XRP Healthcare et ses utilisateurs, prenons tous un moment pour revérifier ces autorisations de portefeuille et peut-être, peut-être, envisager un portefeuille matériel pour vos trésors numériques les plus précieux. Restez en sécurité, aventuriers de la cryptographie !
 36crypto
 Cointribune EN
 Coingabbar
 IT Times
 Coinpaper.com
 Coingabbar
 DT News
 ETHNews
 36crypto