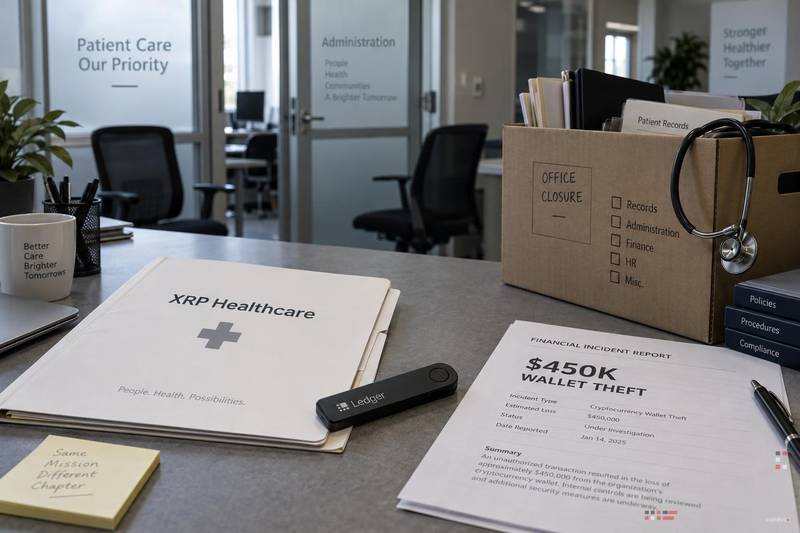
In a significant development shaking the XRP Ledger community, XRP Healthcare has announced it is winding down operations following a critical flaw in its wallet that resulted in the theft of approximately $450,000. The incident, which affected around 4,010 wallets, has temporarily suspended the project's digital services as security and recovery efforts are underway. This event serves as a stark reminder of the persistent threats of crypto-asset theft and the vulnerabilities that can plague even specialized digital wallets.
In einer bedeutenden Entwicklung, die die XRP-Ledger-Community erschüttert, hat XRP Healthcare angekündigt, den Betrieb einzustellen, nachdem ein kritischer Fehler in seinem Wallet zum Diebstahl von etwa 450.000 US-Dollar geführt hat. Der Vorfall, von dem rund 4.010 Geldbörsen betroffen waren, hat die digitalen Dienste des Projekts vorübergehend eingestellt, da Sicherheits- und Wiederherstellungsbemühungen im Gange sind. Dieses Ereignis ist eine deutliche Erinnerung an die anhaltende Bedrohung durch den Diebstahl von Krypto-Assets und die Schwachstellen, die selbst spezialisierte digitale Geldbörsen heimsuchen können.
XRP Healthcare Faces Fallout from Wallet Vulnerability
XRP Healthcare sieht sich mit den Folgen einer Wallet-Schwachstelle konfrontiert
The core of XRP Healthcare's troubles stems from a wallet flaw identified on September 3, 2026. A developer report detailed how a malformed input string into the `xrpl.Wallet.fromEntropy()` function led to a drastically reduced keyspace, making wallet keys susceptible to brute-force attacks. While the intended keyspace was an expansive 2^128, the flaw narrowed it down to roughly 2^46.05. This critical vulnerability, traced back to a code commit in June 2023 and present in the pre-incident release from July 2026, allowed malicious actors to drain an estimated $450,000 across thousands of wallets. The project has confirmed that all wallets generated by the application must be considered compromised, necessitating new key generation for affected users.
Der Kern der Probleme von XRP Healthcare geht auf einen Wallet-Fehler zurück, der am 3. September 2026 entdeckt wurde. In einem Entwicklerbericht wurde detailliert beschrieben, wie eine fehlerhafte Eingabezeichenfolge in der Funktion „xrpl.Wallet.fromEntropy()“ zu einem drastisch reduzierten Schlüsselraum führte, wodurch Wallet-Schlüssel anfällig für Brute-Force-Angriffe wurden. Während der vorgesehene Schlüsselraum eine große Größe von 2^128 hatte, wurde er durch den Fehler auf etwa 2^46,05 eingegrenzt. Diese kritische Schwachstelle, die auf einen Code-Commit im Juni 2023 zurückgeht und in der Version vor dem Vorfall vom Juli 2026 vorhanden war, ermöglichte es böswilligen Akteuren, geschätzte 450.000 US-Dollar über Tausende von Wallets abzuschöpfen. Das Projekt hat bestätigt, dass alle von der Anwendung generierten Wallets als kompromittiert gelten müssen, was die Generierung neuer Schlüssel für betroffene Benutzer erforderlich macht.
Broader Implications: A Wave of Crypto-Asset Theft
Weitere Auswirkungen: Eine Welle des Diebstahls von Krypto-Assets
The XRP Healthcare incident is not an isolated event, but rather part of a larger, concerning trend in cryptocurrency security. Security researchers recently uncovered a large-scale crypto wallet theft campaign involving 77 malicious Firefox browser extensions. These extensions, active since at least March 2026, employed sophisticated tactics to steal user credentials. Some mimicked legitimate wallet tools like OKX and Rabby Wallet, using subtle alterations like replacing 'O' with '0' in their names. Others acted as seemingly harmless sports score apps that hid malicious code, allowing attackers to remotely switch them into fake wallet pages. A particularly alarming method involved copying and modifying the code of real wallets, such as Rabby Wallet, to silently capture recovery phrases during the wallet setup process.
Der Vorfall mit XRP Healthcare ist kein Einzelfall, sondern Teil eines größeren, besorgniserregenden Trends in der Kryptowährungssicherheit. Sicherheitsforscher haben kürzlich eine groß angelegte Krypto-Wallet-Diebstahlkampagne aufgedeckt, an der 77 bösartige Firefox-Browsererweiterungen beteiligt waren. Diese Erweiterungen, die seit mindestens März 2026 aktiv sind, nutzten ausgefeilte Taktiken, um Benutzeranmeldeinformationen zu stehlen. Einige ahmten legitime Wallet-Tools wie OKX und Rabby Wallet nach und verwendeten subtile Änderungen wie das Ersetzen von „O“ durch „0“ in ihren Namen. Andere fungierten als scheinbar harmlose Sport-Score-Apps, die bösartigen Code verbargen und es Angreifern ermöglichten, sie aus der Ferne in gefälschte Wallet-Seiten umzuwandeln. Eine besonders alarmierende Methode bestand darin, den Code echter Wallets wie Rabby Wallet zu kopieren und zu ändern, um während des Wallet-Einrichtungsprozesses stillschweigend Wiederherstellungsphrasen zu erfassen.
Tactics and Deception in Digital Asset Theft
Taktiken und Täuschung beim Diebstahl digitaler Vermögenswerte
The methods used by these malicious extensions highlight the evolving nature of crypto-asset theft. Beyond outright scams, attackers are increasingly using social engineering and code manipulation. Some extensions leveraged remote loading via services like Supabase, enabling attackers to change the extension's functionality without requiring an update. Others directly intercepted sensitive information, like recovery phrases or saved passwords, before they could be properly encrypted or secured. These operations often shared common infrastructure or codes, like the `EQOx7EIPZSNi` label found across multiple extensions, pointing to a coordinated effort by a single group or a shared toolkit. While Mozilla has removed many of these extensions, the episode underscores the constant vigilance required from users.
Die von diesen bösartigen Erweiterungen verwendeten Methoden verdeutlichen die sich weiterentwickelnde Natur des Diebstahls von Krypto-Assets. Über reine Betrügereien hinaus nutzen Angreifer zunehmend Social Engineering und Codemanipulation. Einige Erweiterungen nutzten das Remote-Laden über Dienste wie Supabase, sodass Angreifer die Funktionalität der Erweiterung ändern konnten, ohne dass ein Update erforderlich war. Andere haben sensible Informationen wie Wiederherstellungsphrasen oder gespeicherte Passwörter direkt abgefangen, bevor sie ordnungsgemäß verschlüsselt oder gesichert werden konnten. Diese Vorgänge nutzten oft eine gemeinsame Infrastruktur oder gemeinsame Codes, wie etwa die Bezeichnung „EQOx7EIPZSNi“, die in mehreren Erweiterungen zu finden ist, was auf eine koordinierte Anstrengung einer einzelnen Gruppe oder eines gemeinsamen Toolkits hinweist. Obwohl Mozilla viele dieser Erweiterungen entfernt hat, unterstreicht die Episode die ständige Wachsamkeit, die von den Benutzern verlangt wird.
Uncertainty for Affected Holders and Future Outlook
Unsicherheit für betroffene Inhaber und Zukunftsaussichten
For those affected by the XRP Healthcare wallet theft, a cloud of uncertainty remains. The full extent of fund recovery is unclear, and details regarding reimbursements or access to any remaining funds are still being finalized. The project's official statements confirm ongoing recovery efforts and a temporary suspension of services, but a precise shutdown schedule and verified instructions for holders are pending. This situation, coupled with factors like development costs, a prolonged bear market, and an unsuccessful public listing effort, contributed to the decision to wind down operations. While this project-level event does not implicate the broader XRP Ledger, it underscores the critical importance of rigorous security auditing and user education in the rapidly expanding digital asset ecosystem.
Für diejenigen, die vom XRP Healthcare-Wallet-Diebstahl betroffen sind, bleibt eine Wolke der Unsicherheit bestehen. Das volle Ausmaß der Mittelrückgewinnung ist unklar und Einzelheiten zu Rückerstattungen oder Zugang zu den verbleibenden Mitteln werden noch finalisiert. Die offiziellen Erklärungen des Projekts bestätigen die laufenden Wiederherstellungsbemühungen und eine vorübergehende Einstellung der Dienste, ein genauer Zeitplan für die Abschaltung und überprüfte Anweisungen für die Inhaber stehen jedoch noch aus. Diese Situation, gepaart mit Faktoren wie Entwicklungskosten, einem anhaltenden Bärenmarkt und einem erfolglosen Börsengang, trugen zu der Entscheidung bei, den Betrieb einzustellen. Auch wenn diese Veranstaltung auf Projektebene nicht das umfassendere XRP-Ledger betrifft, unterstreicht sie doch die entscheidende Bedeutung strenger Sicherheitsprüfungen und Benutzerschulung im schnell wachsenden Ökosystem digitaler Assets.
So, while it's a tough break for XRP Healthcare and its users, let's all take a moment to double-check those wallet permissions and maybe, just maybe, consider a hardware wallet for your most precious digital treasures. Stay safe out there, crypto adventurers!
Auch wenn es für XRP Healthcare und seine Benutzer ein harter Durchbruch ist, nehmen wir uns doch alle einen Moment Zeit, um die Wallet-Berechtigungen noch einmal zu überprüfen und vielleicht, ganz vielleicht, eine Hardware-Wallet für Ihre wertvollsten digitalen Schätze in Betracht zu ziehen. Bleiben Sie sicher da draußen, Krypto-Abenteurer!
 36crypto
 Cointribune EN
 Coingabbar
 IT Times
 Coinpaper.com
 Coingabbar
 DT News
 ETHNews
 36crypto